Une caméra dissimulée derrière un miroir, un appareil suspect sur le Wi-Fi : votre logement de vacances pourrait cacher de mauvaises surprises. Grâce à un simple prompt, Claude Code peut désormais rechercher certains signes de surveillance, même si la méthode présente des limites.
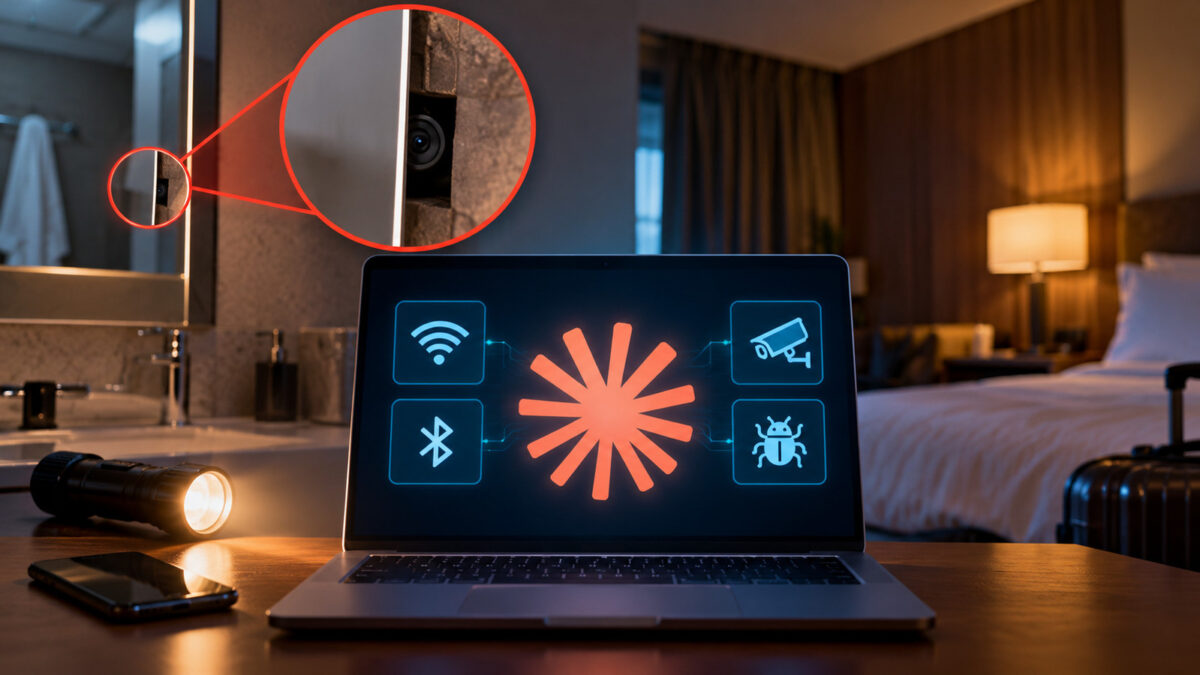
Vous voyagez et vous avez peur de tomber sur une caméra cachée dans votre Airbnb ou votre chambre d’hôtel ? Heureusement, Claude Code est là. Vous ne voyez pas où on veut en venir ? L’intelligence artificielle permet parfois des miracles, et là, Claude promet une alternative à une recherche manuelle dans chaque recoin et chaque mur.
Un assistant de sécurité basé sur un prompt unique
Un prompt partagé par l’utilisateur X @Damir_Akaza transforme Claude Code en ce qui est présenté comme un « assistant de sécurité pour l’arrivée dans un logement ». Ce prompt impose des règles strictes de fonctionnement en lecture seule : l’outil se limite à la découverte et à l’écoute passive des signaux, sans connexion à des comptes, sans utilisation de mots de passe par défaut, sans exploitation de failles, et sans intervention sur des appareils n’appartenant pas à l’utilisateur. L’agent est également configuré pour expliquer chaque commande exécutée en une ligne.
Selon le témoignage rapporté, un utilisateur aurait ainsi découvert une caméra dissimulée derrière un miroir de salle de bain en 90 secondes grâce à cette méthode.
Un processus en cinq étapes
La détection se déroule en plusieurs phases distinctes. La première consiste en un balayage du réseau Wi-Fi. L’agent utilise les outils « arp-scan » et « nmap » pour lister l’ensemble des appareils connectés au réseau invité à partir de leurs adresses MAC. Il vérifie ensuite les ports habituellement utilisés par les caméras et signale les marques identifiées, comme Hikvision, ainsi que les ports de streaming RTSP. Le prompt précise explicitement que Claude Code ne doit jamais ouvrir de flux vidéo.
La deuxième étape porte sur un balayage Bluetooth. À l’aide d’un script Python court construit sur la bibliothèque bleak, l’outil écoute les signaux pendant 30 secondes toutes les deux minutes, pendant une durée totale de 10 minutes. Il enregistre les données constructeur, les identifiants de service (UUID) et la puissance du signal. Le script recherche ensuite des signatures correspondant aux traceurs Apple Find My, Tile et Samsung SmartTag, en se basant sur le contenu des données et la force du signal plutôt que sur l’adresse MAC, ces traceurs changeant régulièrement cette dernière.
La troisième étape est un audit du téléphone de l’utilisateur, réalisé à l’aide du Mobile Verification Toolkit, un outil open source développé par Amnesty International.
Si le réseau de l’hôtel isole les appareils des clients les uns des autres, une quatrième étape prend le relais : l’agent guide alors l’utilisateur dans une vérification manuelle à la lampe torche, portant sur les miroirs, les grilles de ventilation et les angles orientés vers le lit.
La cinquième et dernière étape consiste en l’établissement d’un tableau classant les éléments suspects détectés, accompagné de recommandations pour la suite, allant de la demande d’un changement de chambre à un signalement aux autorités.
Une fonctionnalité complète, mais pas parfaite
Cette méthode comporte des limites inhérentes à son fonctionnement. Un balayage réseau ne peut repérer que les caméras connectées au réseau utilisé par l’utilisateur. Un dispositif enregistrant sur une carte SD, fonctionnant via son propre point d’accès, ou placé derrière un système d’isolation des appareils invités, ne sera donc pas détecté par cette méthode. Un résultat ne signalant aucune anomalie ne garantit donc pas l’absence totale de dispositif de surveillance dans la pièce.
Cette méthode doit ainsi être considérée comme une mesure de précaution supplémentaire, et non comme une garantie absolue de sécurité. Claude Code est par ailleurs présenté comme capable de détecter des logiciels espions, des portes dérobées ou des cryptomineurs cachés sur des ordinateurs Mac, ce qui illustre d’autres usages potentiels de cet outil dans le domaine de la sécurité numérique.